
インターネットVPNとは?安全な通信環境を守る仕組みと導入方法
インターネットVPNは、インターネット上の通信を暗号化し、安全にデータをやり取りするための仕組みです。
テレワークで自宅から勤務先のネットワークに接続する場合や、外出先から社内システムを利用する場合などに活用されています。また、本社と支社など、離れた拠点同士を接続する際にも利用できます。
一方で、IP-VPNや専用線など、似た用途で使われるネットワークもあり、それぞれ通信経路や用途に違いがあります。
ここでは、インターネットVPNの仕組みやほかのネットワークとの違い、利用時の注意点、具体的な導入方法についてわかりやすく解説します。
インターネットVPNとは?
VPN(Virtual Private Network)とは、インターネットなどの通信網上に構築した仮想的な専用ネットワークを利用し、データをやり取りするための仕組みです。
インターネットは多くの利用者が共有するネットワークであり、不正アクセスや通信の盗聴、データの改ざんなどのリスクがあります。そのため、自宅や外出先から勤務先のネットワークにアクセスする場合などは、通信経路の安全性を確保することが重要です。
インターネットVPNであれば、通信データを暗号化し、認証された利用者や機器だけが接続できるようにすることで、通信内容の盗み見や不正接続などのリスクを抑えられます。
インターネット上に仮想的な専用の通信経路を構築
インターネットVPNでは、VPNルータやVPNゲートウェイ、利用者の端末などの間に「VPNトンネル」と呼ばれる仮想的な通信経路を構築します。
通信時には、送信するパケットを別のパケットで包む「カプセル化」を行い、VPNトンネルを通じて相手側まで転送します。さらに、通信データを暗号化することで、第三者による盗聴や情報漏えいのリスクを抑え、安全性の高い通信を実現します。
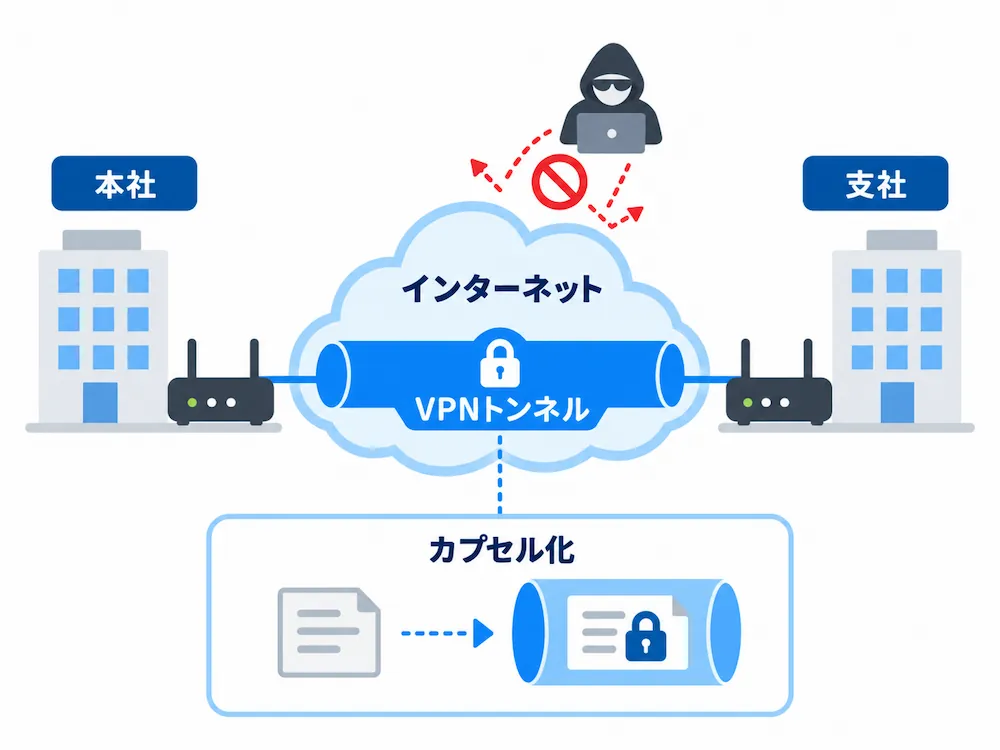
これにより、一般のインターネット回線を利用しながら、自宅や外出先の端末、離れた拠点などを、同じネットワーク内にあるかのように接続できます。
インターネットVPNの利用形態には、主に「リモートアクセスVPN」と「拠点間VPN」があります。それぞれの大きな違いは、接続する対象です。
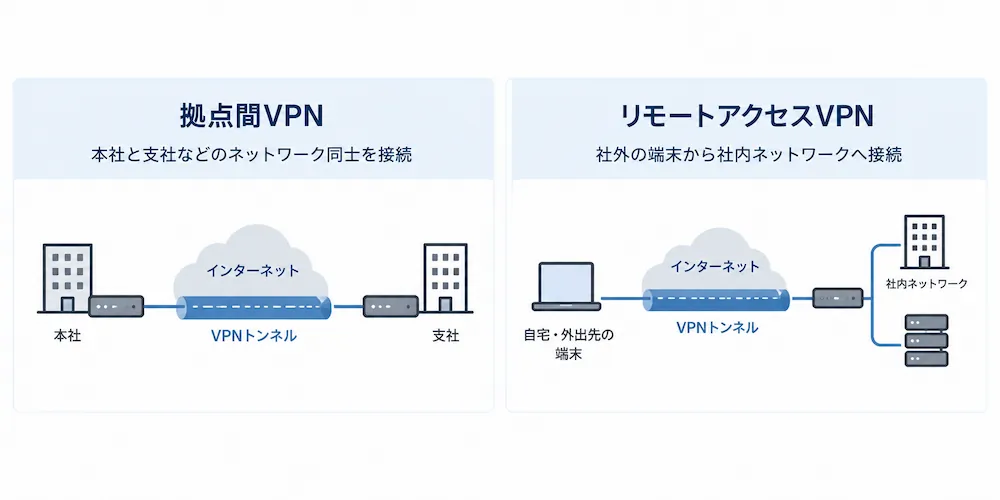
リモートアクセスVPNは、パソコンやスマートフォンなどの端末と、離れた場所にあるネットワークを接続する方式です。例えば、テレワーク中に自宅のパソコンから勤務先のネットワークへ接続し、社内システムやファイルサーバなどを利用する場合に活用されます。
一方、拠点間VPN(Site-to-Site VPN)は、本社と支社、営業所など、離れた拠点のネットワーク同士をVPNトンネルで接続する方式です。各拠点のVPNルータを通じて通信するため、従業員が個別にVPNへ接続する必要はありません。
通信データを暗号化して情報漏えいのリスクを抑える
インターネットVPNでは、通信データを暗号化することで、インターネット上で第三者に通信を傍受された場合でも、内容を読み取られにくくします。拠点間VPNではIPsec※が広く利用されており、IPsecのESP(Encapsulating Security Payload)※を用いることで、通信内容の機密性を確保できます。
また、IPsecでは暗号化に加えて、通信相手の確認やデータ改ざんの検出も行います。これにより、盗聴だけでなく、改ざんやなりすましといったリスクへの対策にもつながります。
ただし、VPNを利用すればすべての情報漏えいを防げるわけではありません。VPN機器の設定や認証情報の管理、ファイアウォールなども含めて適切に運用することが重要です。
- ※IPsec:IP通信を安全に行うためのセキュリティ技術の総称。ESPやIKEなどを組み合わせ、通信相手の認証やデータの暗号化、改ざんの検知などを行う。
- ※ESP:IPsecを構成するプロトコルの1つ。通信データの暗号化や完全性の確認などを行い、盗聴や改ざんのリスクを抑える。
インターネットVPNはほかのネットワークと何が違う?
インターネットVPN以外にも、拠点間や社外から社内ネットワークへ接続する方法として、IP-VPNや専用線などがあります。IP-VPNや専用線は主に企業向けのサービスで、テレワークや自宅への接続で使われるのは、一般的にインターネットVPNです。
主な特徴は以下のとおりです。
| 接続方法 | 主な用途 | 特徴 |
|---|---|---|
| IP-VPN | 本社と支社などの拠点間接続 | 通信事業者の閉域網を利用するため、通信品質や安全性を確保しやすい |
| 専用線 | 特定の拠点間を常時接続 | 契約者専用の回線を利用するため、高い通信品質や安定性を確保しやすい |
適した方法は、接続する拠点数や利用目的、求める通信品質、予算によって異なります。ここからは、インターネットVPNとそれぞれの接続方法の違いを詳しく解説します。
IP-VPNとの主な違いは通信経路
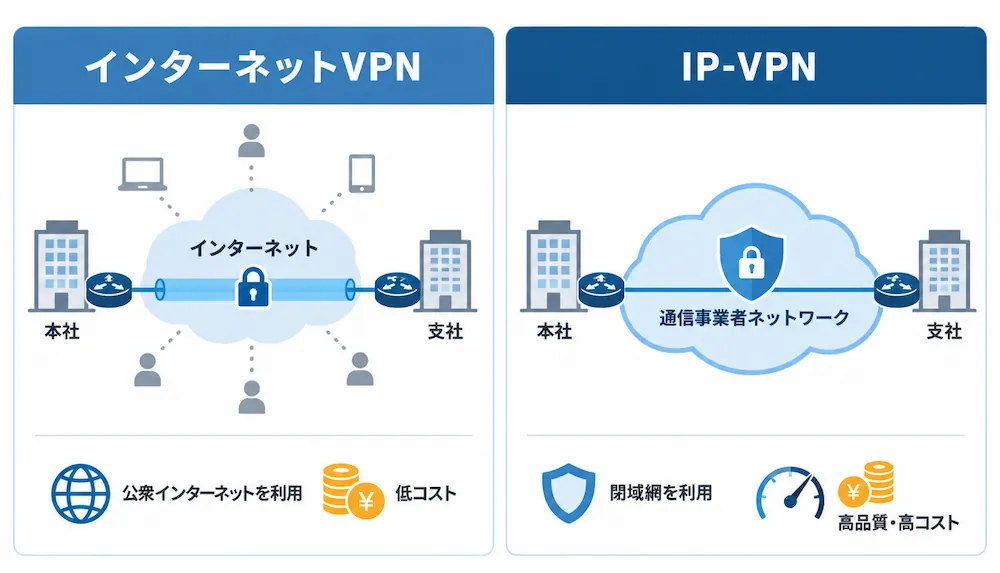
インターネットVPNとIP-VPNの大きな違いは、通信に利用するネットワークです。
インターネットVPNは、不特定多数の利用者が接続するインターネットを経由して拠点間をつなぎます。一方、IP-VPNは、通信事業者が提供する「閉域網」と呼ばれる、一般のインターネットから切り離されたネットワークを利用します。閉域網自体は複数の契約者が利用しますが、契約者ごとに通信環境が論理的に分離されている点が特徴です。
ただし、IP-VPNは通信事業者が提供する閉域網を利用するため、一般のインターネット回線を活用するインターネットVPNよりも、導入費用や月額料金が高くなる傾向があります。
そのため、通信品質や安定性を重視する場合はIP-VPN、コストを抑えて拠点間ネットワークを構築したい場合はインターネットVPNが選択肢になります。
専用線とはネットワークの構築方法が異なる
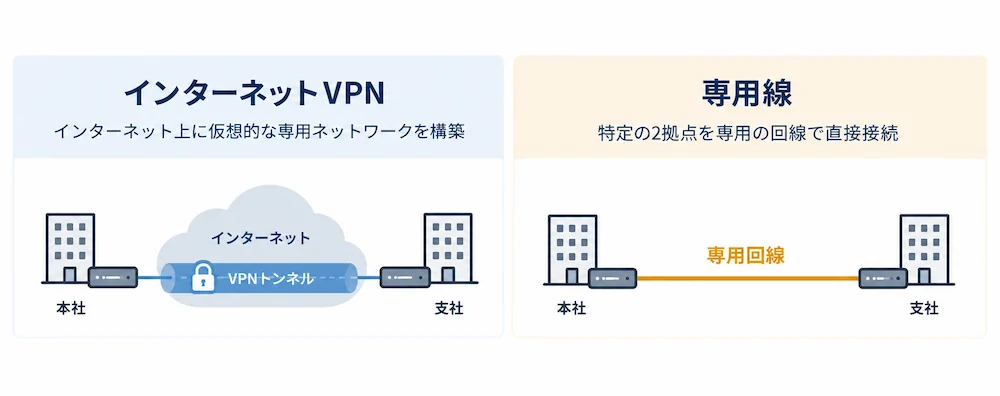
インターネットVPNと専用線では、拠点間ネットワークの構築方法が異なります。
インターネットVPNは、一般のインターネット上に仮想的な専用ネットワークを構築する方式です。一方、専用線は本社と支社など特定の2拠点を専用の回線で接続します。
IP-VPNと似た仕組みに見えますが、IP-VPNは通信事業者の閉域網を利用し、契約者ごとに論理的に分離されたネットワークで通信します。一方、専用線は、特定の拠点間を結ぶ回線そのものを契約者が専有して利用する点が異なります。
そのため、ほかの利用者の通信状況による影響を受けにくく、高い通信品質や安定性を確保しやすくなります。
ただし、専用回線を用意する分、インターネットVPNやIP-VPNよりコストが高くなる傾向があります。また、拠点を追加する際には、新たな回線の手配が必要です。
コストや拡張性を重視する場合はインターネットVPN、閉域網による安定した拠点間通信を求める場合はIP-VPN、特定の重要拠点間でより高い通信品質を求める場合は専用線が選択肢となります。
インターネットVPNを導入するときに留意したい3つのポイント
インターネットVPNを導入する際は、接続できるかどうかだけでなく、実際の利用場面で安定して使えるかを確認することが重要です。
とくに、通信速度や通信トラブルへの備え、セキュリティ対策によって、使いやすさや安全性は大きく変わります。
ここでは、VPNを導入するときに確認しておきたい3つのポイントを解説します。
①通信速度・安定性
インターネットVPNは、一般のインターネット回線を利用するため、回線の混雑状況や通信品質の影響を受けます。
回線が混雑していたり通信品質が低下したりすると、通信速度の低下や遅延、パケットロスなどが発生し、VPNを経由したデータ通信が不安定になる可能性があります。
例えば、テレワーク中にVPN経由で大容量ファイルを送受信する場合、転送に時間がかかったり、社内システムの応答が遅くなったりすることがあります。
快適に利用するためには、最大通信速度だけでなく、実際の通信速度や遅延、接続の安定性なども確認することが大切です。
②通信トラブルへの備え
インターネット回線やVPN機器にトラブルが起こると、VPN接続が切断され、接続先のネットワークを利用できなくなる可能性があります。
テレワーク中であれば、社内システムや共有ファイルにアクセスできず、業務が滞る事態になりかねません。また、外出先から自宅のネットワークに接続している場合も、保存したデータや機器を利用できなくなるおそれがあります。
こうしたトラブルに備えるためには、障害が発生した場合の対処方法を把握しておくことが重要です。通信事業者のサポート窓口や障害情報の確認方法を調べておき、必要に応じてモバイル回線などの代替手段も用意しておきましょう。
③VPN以外のセキュリティ対策
インターネットVPNは、すべてのセキュリティリスクを防げるわけではありません。
例えば、VPNの認証情報が第三者に知られると、不正にネットワークへ接続されるおそれがあります。また、VPNで通信を暗号化していても、パソコンやスマートフォンがマルウェアに感染している場合は、情報漏えいにつながる可能性があります。
そのため、VPNの利用時には、認証情報の適切な管理や多要素認証の活用、OSやセキュリティソフトの更新など、基本的なセキュリティ対策を徹底することが重要です。
さらに、ファイアウォールによる通信制御や、複数のセキュリティ機能をまとめたUTM(統合脅威管理)などを活用することで、ネットワーク全体の安全性を高められます。
VPNの安全性を過信せず、利用環境に応じたセキュリティ対策を組み合わせましょう。
インターネットVPNを導入する方法
インターネットVPNを導入する方法は、主に以下の3つです。
- 勤務先が用意したVPNに接続
- VPNルータやインターネット回線を用意して構築
- 通信事業者のインターネットVPNサービスを利用
ここでは、それぞれの導入方法について解説します。
勤務先が用意したVPNに接続
テレワークや出張先から社内ネットワークにアクセスする場合は、勤務先が用意したVPNを利用する方法が一般的です。
VPN接続用のアプリやOSに搭載されたVPN機能を使い、勤務先から指定されたサーバのアドレスや認証情報などを設定することで、社内ネットワークに接続できます。
接続が確立されると、自宅や外出先からでも、アクセス権限に応じて社内システムやファイルサーバなどを利用できます。
ただし、VPNの接続方法や必要な設定は勤務先のネットワーク環境によって異なります。利用する際は勤務先の案内に従い、指定されたVPNアプリや認証方法を使用しましょう。
VPNルータやインターネット回線を用意して構築
インターネットVPNは、インターネット回線とVPN機能に対応したルータやVPNゲートウェイなどを用意することで、自分で構築することもできます。
例えば、自宅にVPNサーバ機能を備えたルータを設置すれば、外出先から自宅のネットワークに接続し、対応するNAS(ネットワーク接続型ストレージ)などを利用できます。
設定時には、IPsecなどのVPN方式や認証情報、通信先のネットワークなどを指定します。接続先を常に同じIPアドレスで指定できる固定グローバルIPアドレスを利用すると、VPNの接続先を管理しやすくなります。
ただし、固定IPアドレスは必須ではなく、DDNSなどを利用して構築する方法もあります。
自分で構築する場合は、利用目的に合わせてネットワーク環境を柔軟に設定できる一方、VPN機器の設定やファームウェアの更新、障害対応なども自分で行う必要があります。
そのため、ネットワークに関する一定の知識が必要です。
通信事業者のインターネットVPNサービスを利用
通信事業者などが提供するVPNサービスを利用して、ネットワーク環境を構築する方法もあります。
例えば、拠点間接続向けのインターネットVPNサービスでは、VPNルータの提供や設定、ネットワークの構築、通信状況の監視、障害発生時の保守などを任せられる場合があります。
自分でVPNの設定や管理を行う負担を抑えられるため、ネットワークに詳しい担当者がいない場合にも選択肢となります。
また、個人向けには、専用のアプリを使ってVPN接続できるサービスもあります。こちらは、通信の暗号化やプライバシー保護などを主な目的とするもので、勤務先の社内ネットワークへ接続するVPNとは用途が異なります。
VPNサービスを選ぶ際は、利用目的や対応機器、通信速度、セキュリティ機能、料金などを比較し、自分に合ったサービスを選びましょう。
AsahiNet 光で安全なインターネットVPNを構築
AsahiNet 光では、固定IPアドレスオプションを組み合わせることで、自宅や事務所を接続先にしたインターネットVPNを構築できます。
固定IPアドレスとは、インターネットに接続し直しても変わらず、同じIPアドレスを継続して利用できる仕組みです。VPNの接続先を固定できるため、外出先から自宅のネットワークに接続し、保存したファイルの確認やネットワーク機器の操作を行う場合に役立ちます。
AsahiNet 光の固定IPアドレスオプションでは、IPv4接続(PPPoE)とIPv4 over IPv6接続(IPIP)から選べます(クロスコースはIPv4 over IPv6接続のみ)。
また、利用する接続方式に対応したVPNルータなどを用意し、IPsecをはじめとするVPNの設定を行うことで、外出先から自宅へ接続できる環境や、拠点間のネットワークを構築できます。
コストを抑えながらVPN環境を整えたい場合は、AsahiNet 光と固定IPアドレスオプションを組み合わせたネットワーク環境を検討してみてください。